
2014
Napodobenina stránek projektu Tor byla použita k šíření malware
Bezpečnostní analytici objevili web Torbundlebrowser.org, webovou stránku, která je napodobeninou stránek projektu Tor, ale je používána k šíření mal…

Nový malware Bugat používá injektování HTML kódu převzaté z trojana Gameover Zeus
Analytici objevili novou variantu bankovního trojského koně Bugat, který používá techniku injektování HTML velmi podobnou té, kterou používá Gameover…
Google vylepšuje službu Safe Browsing novým varováním před podezřelým softwarem
Google přidává do své služby Safe Browsing varování před potenciálně nechtěnými programy. Od tohoto týdne by tak měli být uživatelé prohlížeče Chrome…
Google Maps sledují každý váš pohyb a zde je stránka, kde se o tom můžete přesvědčit
Pamatujete si na scénu z filmu Minority report, kde Tom Cruise prchá od soudu, ale nemůže se vyhnout identifikaci, protože všude, kudy jde, jsou sken…
Adobe vydalo kritické bezpečnostní záplaty pro Flash Player, Acrobat a Adobe Reader
Společnost Adobe uvolnila bezpečnostní záplaty pro sedm zranitelností v jejich Flash a Air platformách a jednu v Acrobat a Adobe Readeru. Podle spole…
Malware AdThief napadá upravená (jailbreak) Apple zařízení
Více než 75 000 upravených zařízení iPhone bylo infikováno Čínským malware, který byl použit kyber zločinci k únosu minimálně 22 miliónů reklamních s…
Nové podvodné video na Facebooku: "Žena zabitá manželem kvůli líbání s cizím mužem"
Nový podvod nálakal již tisíce uživatelů Facebooku na falešný záznam ženy zabité manželem kvůli líbání s cizím mužem, upozornila společnost Bitdefend…
Trojský kůň Krysanec pro Android přichází přestrojen za legitimní aplikace
Analytici společnosti ESET objevili nového trojského koně pro Android, který se maskuje jako různé oblíbené aplikace.
BlackBerry záplatovalo možnost obejít přihlášení a zranitelnost Information Disclosure
Společnost BlackBerry vydala záplaty opravující dva bezpečnostní problémy.
Deset nejděsivějších nočních můr z oblasti bezpečnosti z konferencí Black Hat a Def Con
Hacknutá letadla, nezastavitelné a nebezpečné flash disky, poblázněná automatika v hotelech, problémy SoHo routerů. Zde najdete deset nejděsivějších …
Podle společnosti F-Secure špehuje mobil od Xiaomi uživatelská data
Experti společnosti F-Secure analyzovali nový mobil Xiaomi RedMi 1S. Zjistili přitom, že toto zařízení posílá velké množství dat na server umístěný v…
Česká spořitelna opět varuje své zákazníky před používáním Windows XP
Česká spořitelna v souvislosti s posledními zaznamenanými útoky opět varuje své zákazníky před používáním Windows XP.
Kompletní převzetí aplikace skrz Multi-POST XSRF
Jak využít perzistentní XSS ke spuštění XSRF útoku?
Varování - aplikace Facebook Color Changer je jen podvod, již bylo infikováno 10 000 uživatelů
Zlovolná aplikace slibuje uživatelům změnu charakteristické modré barvy Facebookového záhlaví a celého rozhraní na jednu z devíti barev včetně růžové…
Analytik nalezl zranitelnost v bezpečnostním rozšíření Data Redaction Security databází Oracle
Data Redaction je jedna z nových rozšířených bezpečnostních funkcí uvedených s databází Oracle 12c. Služba umožňuje administrátorům automaticky chrán…
Útok na sítě providerů umožnil krádež 83 000 $
Analytici zjistili, že krádež Bitcoinů byla provedena skrz manipulaci s BGP (Border Gateway Protocol), čímž došlo k únosu síťového provozu minimálně …
Byla nalezena kritická zranitelnost v oblíbeném rozšíření Contact Form pro WordPress
Kritická, vzdáleně zneužitelná, zranitelnost byla nalezena v oblíbeném rozšíření pro WordPress, které umožňuje uživatelům snadno nastavit každou část…
Vytvoření vlastního DNS serveru pro manipulaci DNS odpovědí
Jak snadno vytvořit vlastní DNS server, který pak lze například zneužít při útocích skrz zranitelné routery se můžete dočíst na serveru soom.cz.
Uvolněn bezplatný nástroj umožňující dešifrovat soubory zašifrované ransomwarem CryptoLocker
Bezpečnostní experti vytvořili online službu, kde mohou oběti, jejichž systém byl zašifrován ransomwarem CryptoLocker získat zdarma klíč pro dešifrov…
Stránky používající Drupal a WordPress jsou zranitelné DoS útokem, který je může kompletně odstavit
Pokud běží vaše webové stránky na CMS Drupal nebo WordPress, potřebujete urychleně updatovat na poslední verze, uvolněné kvůli nálezu kritické zranit…
Společnost Microsoft bude blokovat ActiveX Controls v Internet Exploreru
Ve snaze dále zvyšovat úroveň ochrany uživatelů Internet Exploreru, rozhodla společnost Microsoft o uvedení nové funkce určené k blokování neaktuální…
Kritická chyba v Sambě, umožňující spuštění kódu, dává útočníkům práva roota
Nově objevená chyba může být zneužita odesláním speciálně upravených paketů na zranitelný systém. Zranitelnost vzdáleného spuštění kódu se nalézá v n…
Pravděpodobně se objevila upravená verze cryptolockeru útočící na NAS disků Synology
Podle informací z fóra výrobce NAS disků Synology se nejspíše objevila upravená verze malware cryptolocker, která šifruje soubory na síťových discích…
Nová varianta trojana Citadel
Citadel, ktorý sa vyvinul z bankového trojana Zeus, má nový variant. Umožňuje totiž udržať kontrolu nad zariadením obeti cez VNC a iné nástroje na ko…
Kontrola zariadení cez vstavané nástroje
Výskumníci z Accuvant Labs našli vstavané zraniteľnosti vďaka ktorým dokážu získať kontrolu nad mobilnými zariadeniami. Zraniteľnosti sa nachádzajú v…
Honeypot pro domácí použití: Raspberry Pi
Pokud máte permanentně zapnuté připojení k internetu, pak mít honeypot sledující potenciální útoky není špatný nápad. Je mnoho způsobů jak si zprovoz…
Miliony zařízení s OS Android jsou vystaveny chybě s falešným ID
Zařízení s Androidem obsahují kritickou zranitelnost umožňující zlovolným aplikacím imitovat důvěryhodné aplikace a zdědit tak jejich oprávnění.
Hackeři mohou zneužít USB zařízení k provedení nedetekovatelného útoku
Bezpečnostní experti demonstrovali možnost použití USB zařízení ke kompromitaci počítačů v potenciálním novém útoku, který se dokáže vyhnout všem akt…
Uživatelé sítě TOR byli údajně deanonymizováni díky útoku “Relay Early”
Podle informací na blogu projektu TOR mohli být uživatelé této sítě, pokud provozovali skryté služby, deanonymizováni díky ‘relay early’ útoku. Jedna…
Zranitelnosti nultého dne v produktu Symantec Endpoint Protection
Během provádění penetračních testů pro jednoho ze svých zákazníků nalezla společnost Offensive Security tři zranitelnosti nultého dne v produktu Syma…
Problém mobilní aplikace pro Instagram způsobuje zranitelnost umožňující krádež účtu
Kritická chyba v aplikaci Instagram pro Android může umožnit únos uživatelského účtu a úspěšný přístup k soukromým fotografiím, editování komentářů, …
Facebookový Self-XSS podvod svádí uživatele k hacknutí sama sebe
Za účelem infikování uživatelů služby Facebook posílají podvodníci phishingovou zprávu e-mailem nebo pomocí facebookového účtu některé z přátel oběti…
Byly vydány záplaty na pět závažných zranitelností v produktu Siemensu - SIMATIC WinCC SCADA System
Společnost Siemens vydala kvůli pěti zásadním zranitelnostem update pro její systém SIMATIC WinCC SCADA. Dotčené systémy jsou SIMATIC WinCC před verz…
70 % z IoT zařízení má podle společnosti HP závažné zranitelnosti
Nová studie společnosti HP uveřejněná v úterý ukázala, že 70 procent z nejoblíbenějších zařízení spadajících do kategorie označované jako "Internet v…
Nový trik má lidi připravit o peníze, varuje Česká spořitelna
Česká spořitelna varovala před novou formou útoku, prostřednictvím kterého se snaží kyberzločinci vylákat kompletní údaje o cizích platebních kartách…
Malware Mayhem míří na linuxové a FreeBSD servery
Experti společnosti Yandex detekovali nový malware pojmenovaný Mayhem, který útočí na linuxové a FreeBSD servery.
Tisíce stránek s WordPressem byly kompromitovány díky zranitelnosti v pluginu MailPoet
Nedávno objevená chyba v pluginu pro WordPress nazvaném MailPoet způsobila kompromitaci přibližně 50 000 webových stránek.
Varování - byly nalezeny zranitelnosti nultého dne v operačním systému Tails
Kritické zranitelnosti nultého dne byly nalezeny v operačním systému Tails postaveném na Linuxu a určeném k ochraně soukromí a větší bezpečnosti. Nov…
HTML5 Canvas Fingerprint - široce používaná, nezadržitelná technologie sledování navštívených webů
Běhěm posledních dvou let začalo mnoho webových stránek a sledovacího software využívat sílu otisku elementu HTML 5 zvaného Canvas. Jedná se o HTML e…
Firefox 31 - Mozilla uvolnila bezpečnostní záplatu
Společnost Mozilla oficiálně uvolnila poslední verzi Firefox 31 pro všechny podporované systémy. Oprava se týká celkem 11 zranitelností, tři z nich j…
Operace "Emmental" - sofistikovaná kampaň mířící na bankovní průmysl
Společnost Trend Micro objevila zlovolnou kampaň pojmenovanou operace Emmental, která míří na online bankovní systémy finančních institucí po celém s…
Facebookový podvod nabízející zábavné video vede k nepříliš zábavnému trojskému koni
Nové "zábavné" video šířící se Facebookem vede k již ne tak veselému trojskému koni nainstalovanému na počítače uživatelů.
Facebookový útok přesměrovával uživatele na notoricky známý exploit kit
Facebook odstranil podvod, který vedl k přesměrování uživatelů na Nuclear exploit kit. Podvod spoléhal na svedení uživatele k prokliknutí odkazu nabí…
VirusTracker - nový nástroj na sledovanie botnetov
Na českom a globálnom trhu vznikol nový nástroj a firma na sledovanie botnetov. Bezpečnostná firma bude vytvárať a sledovať globálnu databázu napadnu…
DDoS útoky sú stále sofistikovanejšie
Podľa globálneho reportu o DDoS útokoch od Akamai’s Prolexic v roku 2014 výrazne stúpol počet DDoS útokov typu "reflection" a "amplification". Podľa …
Gyges - směs kódu komerčního malware s kódem kybernetické zbraně
Experti společnosti Sentinel Labs objevili v březnu malware Gyges. Nebezpečný kód se zdá být velmi sofistikovaný, což jej zařazuje mezi státy sponzor…
Skryté služby v zařízeních s OS iOS mohou umožňovat sledování uživatelů
Společnost Apple tvrdě pracuje na tom, aby byl iOS skutečně bezpečný. Skryté služby ale mohou být zneužity k nenápadné krádeži uživatelských dat.
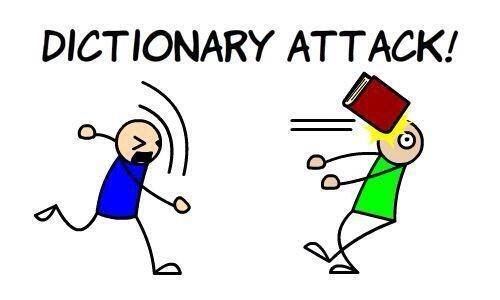
A něco z bezpečnosti pro odlehčení, když máme to léto
That's called Dictionary attack, a method of Hacking Passwords Stored in Human Mind...
Průmyslové systémy Siemens mají zranitelnosti v OpenSSL
Podle varování publikovaného společností Siemens a Industrial Control Systems Cyber Emergency Response Team (ICS-CERT) se bezpečnostní díry týkají AP…