
DNSSEC
DNSSEC (Domain Name System Security Extensions) je rozšíření systému doménových jmen (DNS), které zvyšuje jeho bezpečnost. DNSSEC poskytuje uživatelům jistotu, že informace, které z DNS získal, byly poskytnuty správným zdrojem, jsou úplné a jejich integrita nebyla při přenosu narušena.
Jak funguje DNSSEC?
Technologie DNSSEC je založena na hierarchickém digitálním podepisování DNS záznamů pomocí kryptografie s veřejným klíčem. Obdobný princip je základem např. podepisování e-mailů elektronickým podpisem.
Provozovatel domény si vygeneruje dvojici soukromého a veřejného klíče. Svým soukromým klíčem pak elektronicky podepíše technické údaje, které o své doméně do DNS vkládá. Pomocí veřejného klíče je pak možné ověřit pravost tohoto podpisu. Aby byl tento klíč dostupný všem, publikuje jej držitel ke své doméně u nadřazené autority, kterou je pro všechny domény v zóně .cz registr domén .cz. I na úrovni registru domén .cz jsou technická data v DNS podepsána a veřejný klíč k tomuto podpisu je opět správcem registru předán nadřazené autoritě (kořenové zóně). Vytváří se tak řetěz, který zajistí důvěryhodnost údajů, pokud není v žádném svém článku porušen, a všechny elektronické podpisy souhlasí.
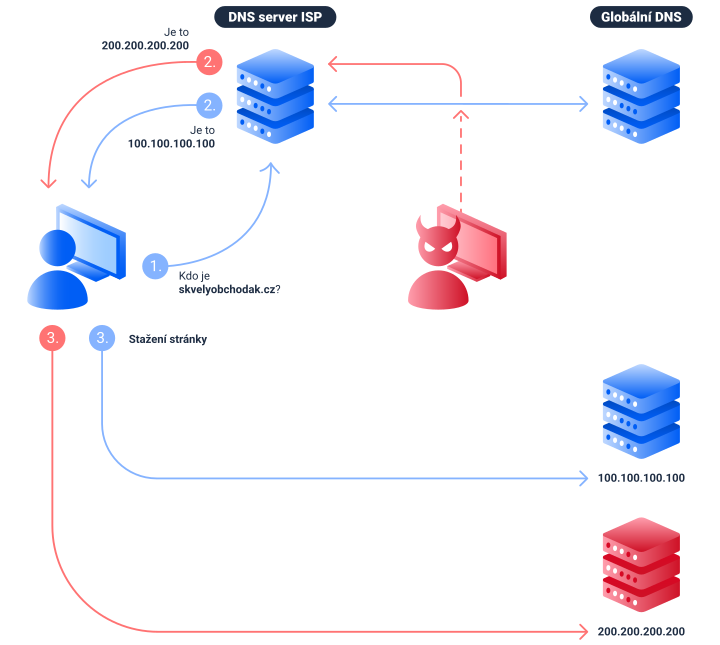
Jak by mohl vypadat jednoduchý příklad podvržení číselné adresy a přesměrování uživatele na jiné místo můžete vidět na následujícím obrázku:
Základní součásti DNSSEC
Kořenový DNS server
Kořenové (root) servery jsou základní částí celého systému DNS a Internetu celkově. Zodpovídají za správné směrování DNS dotazů ke konkrétním DNS serverům pro danou doménu nejvyššího řádu. Typově se jedná o autoritativní DNS servery, které jsou úplně na vrcholu (čili u kořene) hierarchie DNS.
Autoritativní DNS server
Jde o DNS server, který uchovává oficiální záznamy, jaká IP adresa je přiřazena k jakému doménovému jménu. Pokud jste držitelem domény, můžete buď využít hostingových služeb nebo provozovat vlastní autoritativní DNS server, který bude o vaší doméně poskytovat správné informace ostatním uživatelům.
DNS resolver
DNS resolver je součást infrastruktury DNS. Jedná se o speciální typ DNS serveru, který má na starosti vyhledání a převod jména domény z uživatelsky čitelné podoby (např. domena.cz) na strojově lépe zpracovatelnou číselnou IP adresu.
Resolver pošle dotaz různým autoritativním DNS serverům, které vrátí informaci, která adresa odpovídá hledanému doménovému jménu. Tato informace je předána zpět prohlížeči, který uživateli zobrazí obsah požadované stránky. Informaci o IP adrese může mít resolver uloženou i přímo u sebe v dočasné paměti (cache).
V rámci technologie DNSSEC se resolver stará o finální kontrolu podpisů před tím, než prohlížeč zobrazí požadovanou stránku uživateli. Pokud není podpis validní (byl narušen řetěz důvěry) a existuje riziko, že se někdo snaží poslat podvržená data, resolver vyhodnotí data jako nedůvěryhodná a uživateli se zobrazí, že je stránku nedostupná. V současné době nemají resolvery možnost zobrazit specifickou hlášku, že jde o chybu podpisu a možný útok.
KURZ: DNSSEC, ZABEZPEČENÍ DNS
Seznamte se podrobněji s technologiemi DNSSEC na praktických kurzech Akademie CZ.NIC.
Přihlaste se na kurz
Jak ověřit stav zabezpečení?
Zabezpečení domény
Stav zabezpečení domény lze ověřit pomocí jednoduchého testu dostupného v sekci „Je moje doména zabezpečená?“ na informačních stránkách DNSSEC .
Pokud doména není zabezpečena, je vhodné kontaktovat registrátora domény nebo poskytovatele hostingu a projednat zavedení technologie DNSSEC.
Při výběru registrátora se doporučuje zohlednit úroveň jeho certifikace. Přehled registrátorů včetně jejich hodnocení je dostupný na stránce Registrátoři .
Zabezpečení internetového připojení
Ověření podpory je možné provést prostřednictvím testu v sekci „Je moje připojení k Internetu zabezpečené?“ na informačních stránkách DNSSEC .
Pokud test ukáže, že připojení není zabezpečeno, doporučuje se obrátit na poskytovatele internetového připojení a projednat úpravu nastavení.
Pro správnou funkčnost technologie DNSSEC a ochranu komunikace před narušením je nutné, aby resolver používaný poskytovatelem internetového připojení podporoval DNSSEC.
MICROSITE: DNSSEC
Je vám technologie DNSSEC stále nejasná? Provedeme vás principem zabezpečení pomocí krátkého animovaného videa na microsite projektu.
Více o DNSSEC
Nastavení DNSSEC pro pokročilé uživatele
Pro uživatele s pokročilejšími technickými znalostmi existuje několik způsobů, jak DNSSEC začít využívat. Mezi nejčastější patří použití otevřeného resolveru, provoz vlastního resolveru nebo nasazení vlastního autoritativního DNS serveru.
Jednotlivá řešení se liší náročností implementace i správy. Složitější varianty obvykle vyžadují více technických znalostí, na druhou stranu však poskytují vyšší míru kontroly nad konfigurací a provozem DNS infrastruktury.
Otevřené DNSSEC validující resolvery (ODVR)
Technické informace o DNSSEC a jeho zavedení najdete na stránkách CZ.NIC ODVR , což jsou Otevřené DNSSEC Validující Resolvery, které jsou volně k využití místo standardních DNS resolverů, nabízených vaším poskytovatelem připojení.
Automatizovaná správa KEYSETŮ
CZ.NIC implementuje automatizovanou správu DNSSEC podle RFC 7344 a RFC 8078 . Více informací naleznete na stránce AKM .